Ataque cibernético a supermercados franceses danifica refrigeradores
Invasão massiva aos sistemas de refrigeração
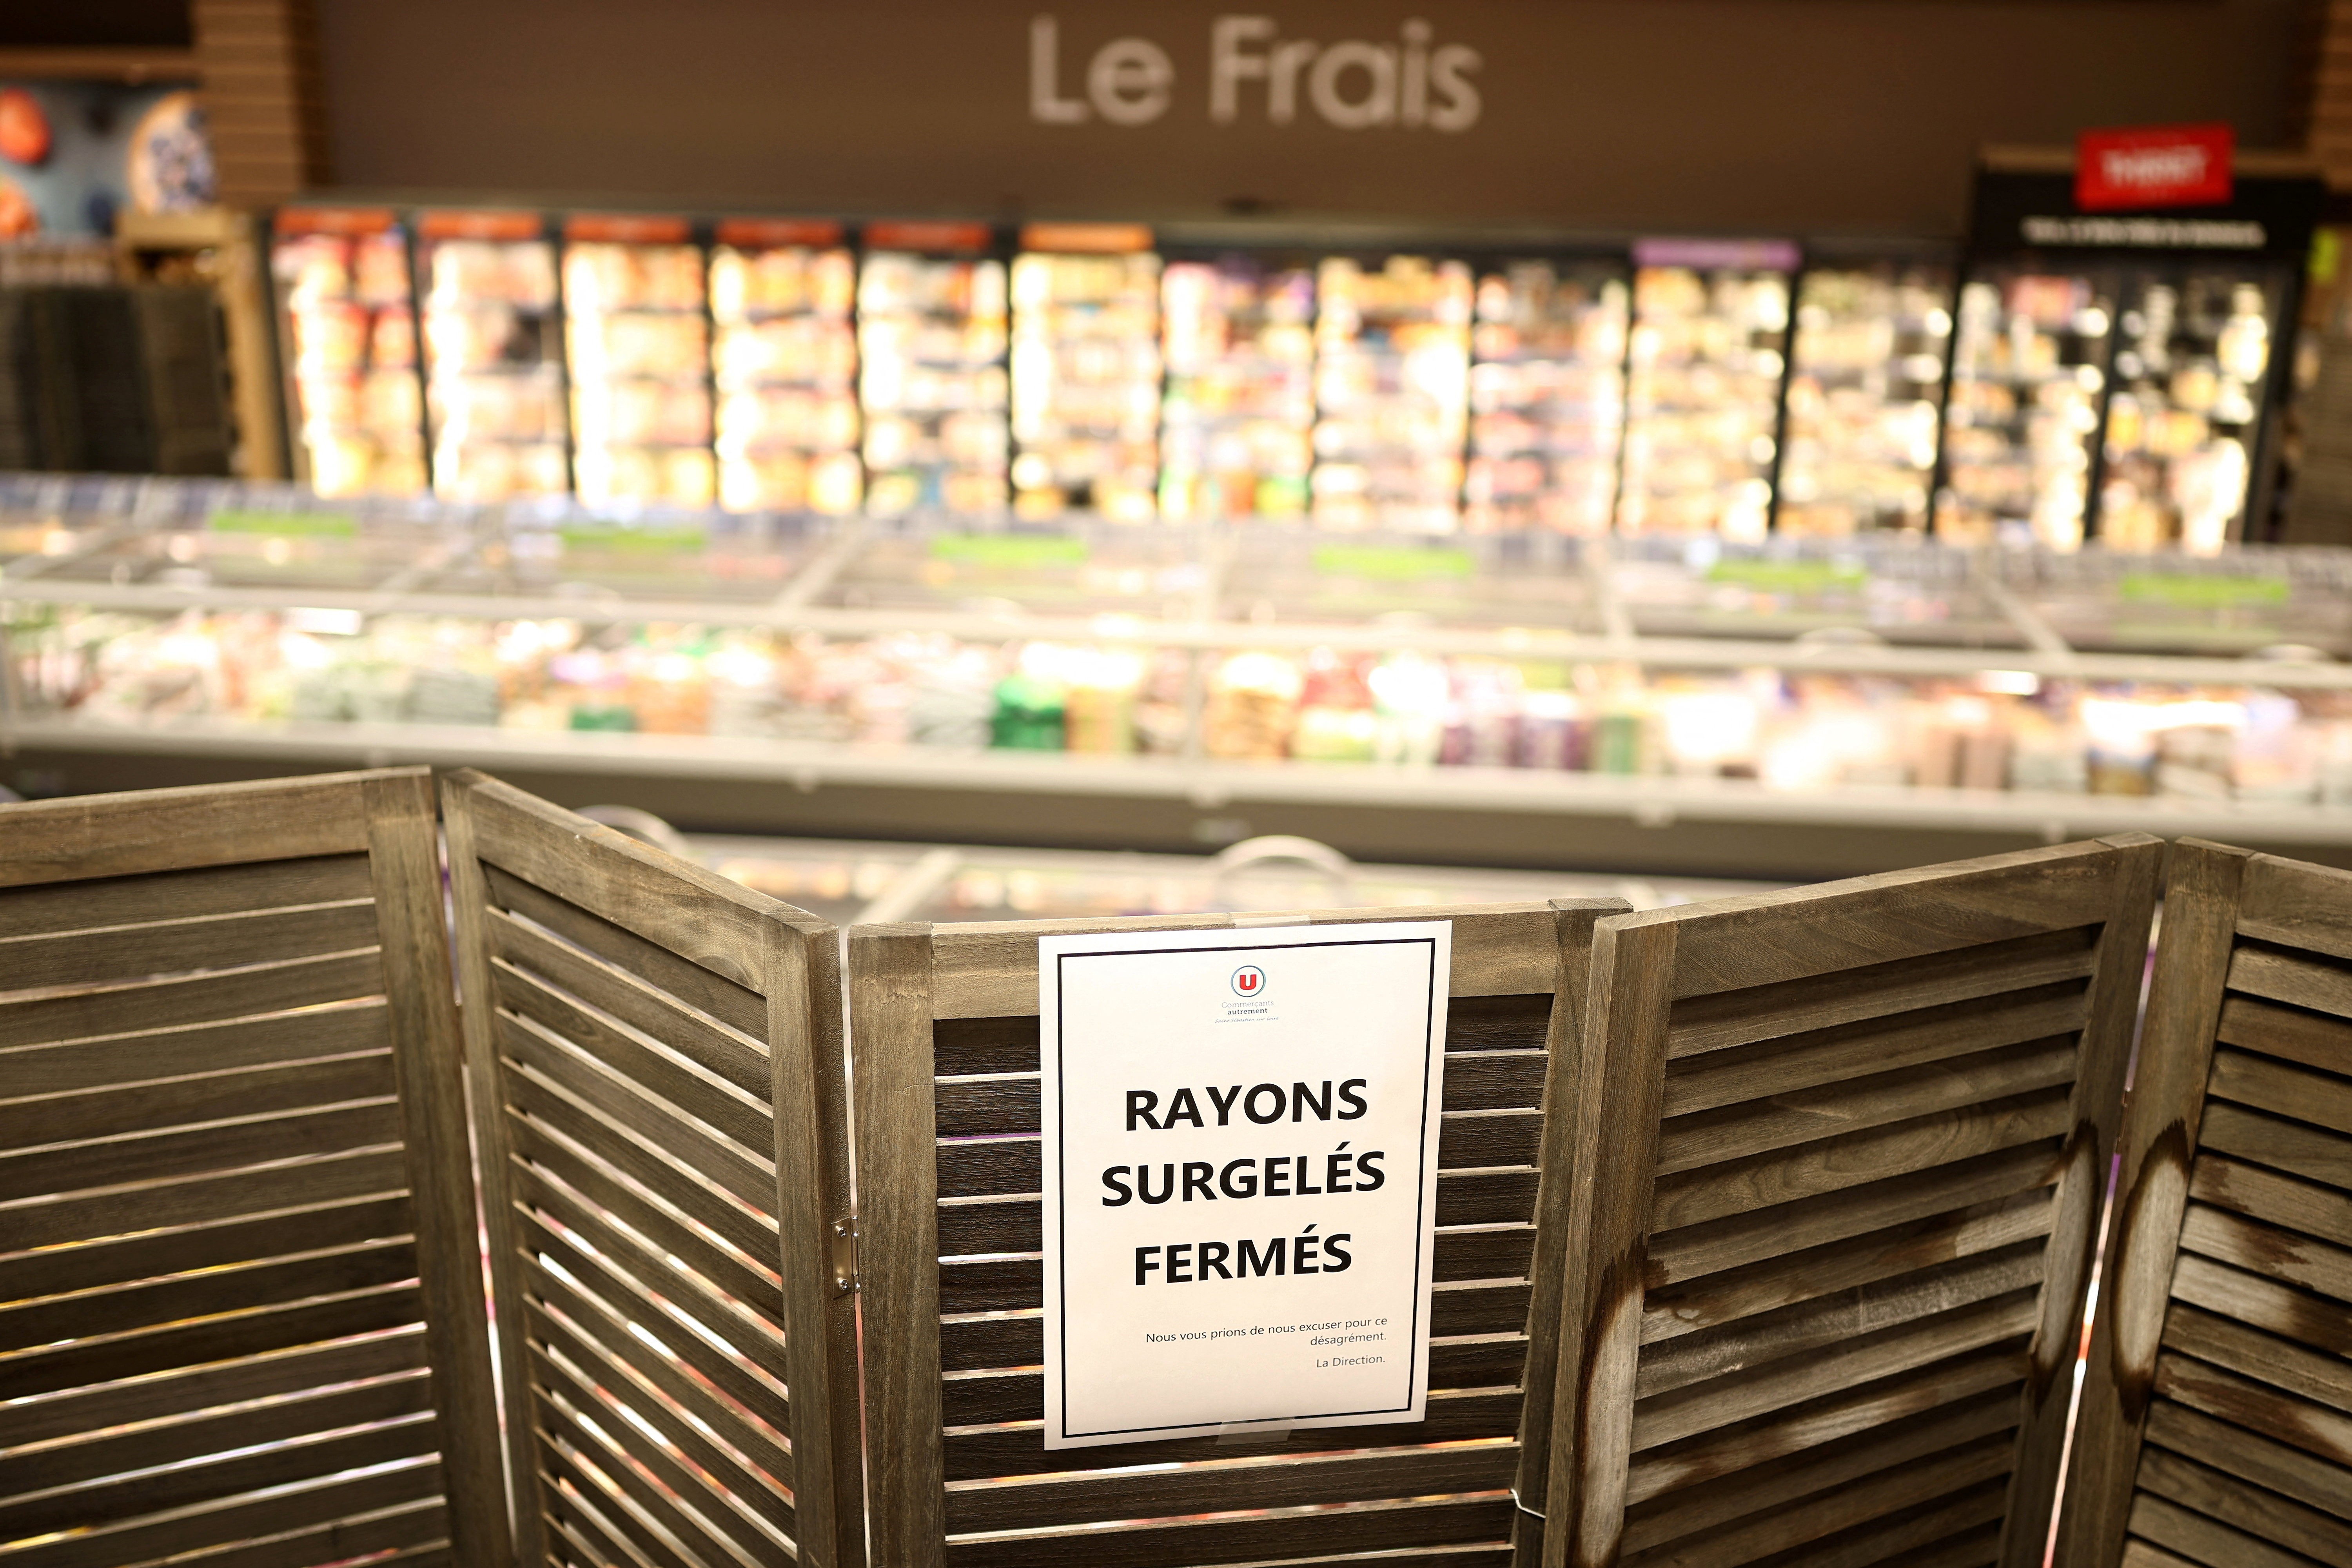
Um ataque cibernético de grande escala atingiu dezenas de supermercados franceses durante a madrugada, comprometendo os sistemas de refrigeração e elevando a temperatura das geladeiras para 50 graus Celsius. A ação coordenada de hackers causou danos significativos às redes varejistas do país, provocando perda extensiva de alimentos e registros de incêndios em múltiplas lojas. O ataque cibernético aos supermercados franceses afetou centenas de estabelecimentos distribuídos por todo o território nacional.
A Procuradoria de Paris confirmou que a invasão se caracterizava como um ataque cibernético de "grande escala", impactando diretamente os painéis de controle conectados à internet que gerenciam os equipamentos de congelamento. Os danos relatados incluem destruição total de estoques de produtos perecíveis e episódios de incêndio espontâneo nos corredores de congelados.
Dimensão do impacto nas grandes redes varejistas
O Carrefour, uma das maiores cadeias de supermercados francesas, informou que 80 de suas lojas foram afetadas pela invasão cibernética. A Monoprix comunicou que aproximadamente 5% de sua base de lojas sofreu comprometimento dos sistemas. A Les Mousquetaires, proprietária da rede Intermarché, relatou que cerca de 150 estabelecimentos tiveram seus refrigeradores aquecidos a 50 graus Celsius durante aproximadamente seis horas consecutivas na noite anterior ao comunicado oficial.
Representantes da Les Mousquetaires declararam que todos os alimentos armazenados foram descartados como medida preventiva, evitando possíveis riscos à saúde pública dos consumidores. A Cooperativa U também confirmou ter sido vítima do mesmo ataque cibernético, com seu presidente-executivo Dominique Schelcher declarando que a ação representava um precedente extremamente grave.
Resposta das autoridades francesas
O primeiro-ministro francês Sébastien Lecornu determinou que a Agência Nacional de Segurança Cibernética da França (ANSSI) investigasse imediatamente o incidente. As autoridades coordenaram esforços com homólogos europeus devido à possibilidade de que o ataque pudesse se estender para além das fronteiras francesas, afetando também outros países do continente.
Vulnerabilidade identificada no software Danfoss
Investigações iniciais apontaram uma falha de segurança em software fornecido pela empresa dinamarquesa Danfoss, especializada em sistemas de refrigeração industrial. A ANSSI identificou que os equipamentos comprometidos estavam operando com versões desatualizadas de firmware, deixando-os vulneráveis a exploração por cibercriminosos.
A Danfoss reconheceu estar ciente dos incidentes na França e confirmou que um número limitado de sistemas de gerenciamento de refrigeração foi afetado. A empresa ressaltou ter recomendado há tempos que seus clientes mantivessem os sistemas atualizados com as versões mais recentes de firmware disponíveis, além de migrarem equipamentos legados para soluções contemporâneas.
Histórico de vulnerabilidades no controlador AK-SM 800A
Em 9 de agosto do mesmo ano, a equipe Team82 da empresa de cibersegurança Claroty publicou uma análise técnica detalhando vulnerabilidades críticas no controlador Danfoss AK-SM 800A. Conforme o relatório especializado, as falhas identificadas permitiriam a invasores contornar mecanismos padrão de autenticação e executar códigos arbitrários nos dispositivos comprometidos.
A Danfoss subsequentemente lançou atualizações de software para corrigir essas vulnerabilidades específicas. No entanto, numerosos clientes não havia implementado essas correções, mantendo seus sistemas expostos aos mesmos riscos que facilitaram o ataque cibernético francês.
Incidentes relacionados nos Estados Unidos
O padrão de ataque observado na França apresenta semelhanças marcantes com incidentes registrados no final de agosto nas instalações militares norte-americanas. Aproximadamente uma dúzia de bases militares dos Estados Unidos sofreu comprometimento de seus sistemas de refrigeração nos refeitórios, resultando em perdas significativas de alimentos e abastecimento.
Essas similaridades entre os ataques francês e americano sugerem uma possível metodologia compartilhada ou até uma coordenação entre os incidentes, embora não houvesse confirmação oficial de ligação direta entre os dois eventos.
Problemas adicionais na Holanda
A operadora holandesa de supermercados Ahold Delhaize, que controla a Albert Heijn, maior rede varejista dos Países Baixos, também enfrentou um "problema de segurança" em sua infraestrutura de tecnologia durante o mesmo período. A empresa desativou preventivamente vários sistemas para protegê-los contra possíveis invasões.
O aplicativo móvel da Ahold informou aos clientes que, devido a um "incidente de segurança cibernética", não era possível processar entregas de compras online. Considerando que os pedidos digitais representam cerca de 10% das vendas da Albert Heijn, o impacto foi substancial, embora as lojas físicas tivessem permanecido operacionais. Competidores holandeses registraram aumento nos pedidos de entrega durante esse período de indisponibilidade.
Repercussões do setor e perspectivas
A Federação do Comércio e da Distribuição da França (FCD) exigiu total transparência da Danfoss quanto aos detalhes do incidente. A entidade reafirmou que os supermercados estavam empenhados em proteger consumidores e restaurar normalidade operacional com a maior celeridade possível. Alguns estabelecimentos afetados já haviam retomado suas atividades normais dias após o ataque.
Christel Delberghe, diretora-geral da Eurocommerce, organização representativa do varejo europeu, enfatizou que o setor de comércio varejista e atacadista desempenha papel essencial no abastecimento europeu. Declarou que o incidente evidencia a crítica importância de construir resiliência robusta em toda a cadeia de abastecimento alimentar continental.