Google desativa rede com 1,3 milhão de TV boxes infectados; Brasil em segundo lugar
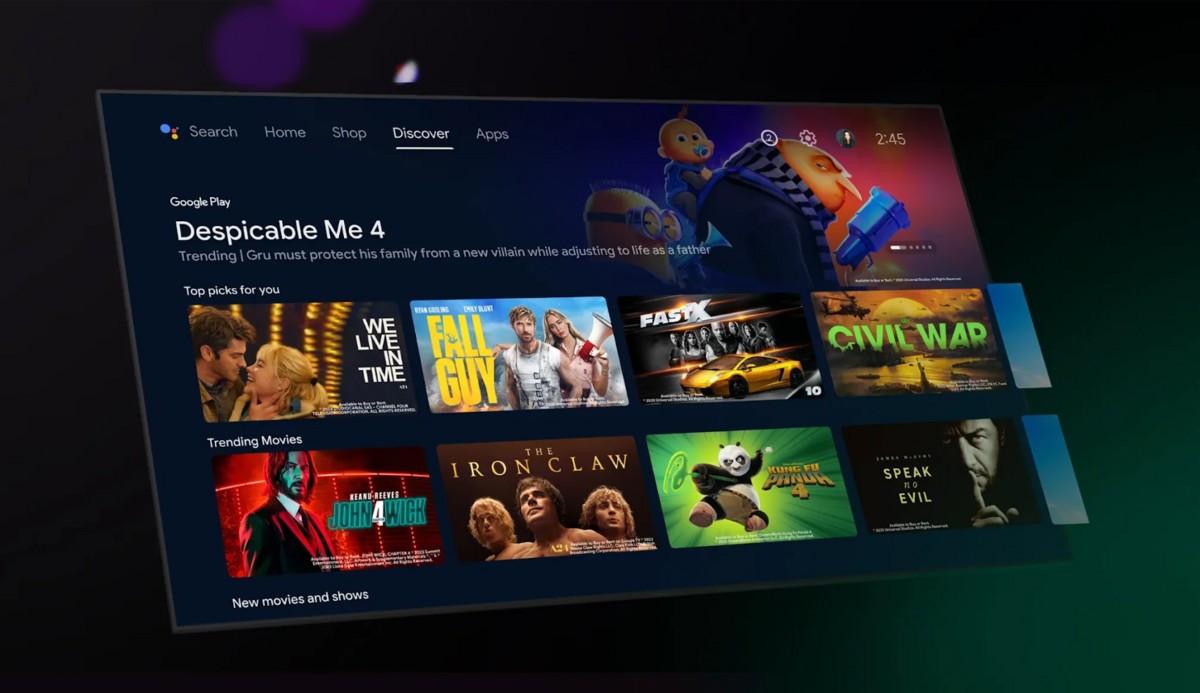
Google e parceiros desarticulam operação que controlava mais de 1 milhão de TV boxes infectados
Uma ação coordenada entre o Google e empresas de tecnologia conseguiu desativar uma rede que mantinha sob controle mais de 1,3 milhão de aparelhos contaminados sem autorização dos proprietários. Os equipamentos estavam comprometidos pelo malware XCPE, implantado diretamente na fábrica. A maioria dos dispositivos afetados era composta por TV boxes executando sistema Android, representando um risco significativo para usuários em todo o mundo.
A operação identificou aparelhos infectados espalhados por 170 nações, com distribuição desigual entre regiões. O Brasil emergiu como o segundo país com maior número de TV boxes infectados, permanecendo atrás apenas da Malásia em termos de dispositivos comprometidos. Outros territórios severamente afetados incluem Iraque, México e Taiwan, demonstrando a abrangência global dessa ameaça à segurança digital.
Videostrong: a fabricante por trás da infecção em massa
Investigações do Google apontam que a empresa Videostrong, sediada em Shenzhen na China, responsavelmente instalou o programa malicioso nos sistemas operacionais de seus aparelhos durante o processo de manufatura. A estratégia comercial da fabricante envolvia comercializar o acesso aos TV boxes infectados para grupos criminosos, gerando lucros através dessa transação ilícita.
Os criminosos que adquiriam acesso a esses dispositivos os utilizavam para executar um esquema fraudulento de visualizações falsas de anúncios publicitários, canalizando receitas de publicidade de forma irregular. Este modelo de negócio ilegal proporcionava ganhos tanto para a fabricante quanto para os cibercriminosos envolvidos na operação.
Além dos TV boxes: alcance da contaminação
Embora a maior concentração de infecções tenha ocorrido em TV boxes, o programa malicioso foi detectado em diversas categorias de equipamentos. Os pesquisadores identificaram o malware também em dispositivos de telemedicina, máquinas de karaokê e sistemas de sinalização digital, expandindo significativamente o espectro de risco desta operação criminosa. Esta diversificação de aparelhos comprometidos sugere que o malware XCPE foi deployado através de múltiplas linhas de produtos da Videostrong.
Como o malware escapou dos testes de segurança do Google
Fabricantes que desejam oferecer serviços Google em seus equipamentos, incluindo o Android TV, devem seguir protocolos rigorosos. Estes procedimentos englobam verificações de compatibilidade e testes robustos de segurança implementados pela plataforma. Contudo, a Videostrong desenvolveu e empregou técnicas sofisticadas para camuflar o programa malicioso, conseguindo contornar completamente os mecanismos de verificação do Google.
A estratégia da fabricante chinesa permitia que código malicioso fosse carregado após o primeiro acionamento do equipamento, evitando detecção durante as avaliações pré-venda. De acordo com as descobertas do Google, essa prática fraudulenta vinha sendo executada sistematicamente desde o término de 2024, evidenciando um padrão deliberado e prolongado de condutas ilícitas.
Uma declaração oficial do Google condenou veementemente essas ações: